
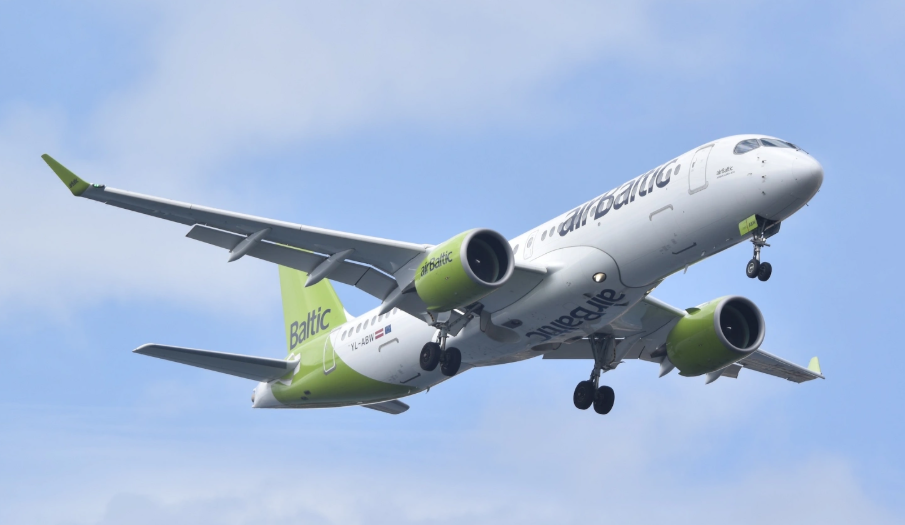
Air Baltic, yolcu bilgilerini içeren büyük ölçekli bir veri ihlali yaşadı. Havayolu şirketi, bilinmeyen kişilerin harici bir BT hizmet sağlayıcısının sistemlerindeki 618.000 rezervasyona ait verilere erişim sağladığını duyurdu. Bu veriler arasında yolcu adları, uçuş detayları ve rezervasyon referansları gibi çevrimiçi check-in verileri de yer alıyor. Ödeme bilgileri ve seyahat belgelerindeki detaylar ise tehlikeye girmedi.
Etkilenenlerin 18 Temmuz ile 12 Kasım tarihleri arasında Air Baltic uçuşları için online check-in yapmış yolcular olduğu kaydedildi.
Havayolu şirketinin açıklamasına göre, bu durum yaklaşık 11.800 adet yaklaşan uçuş rezervasyonunu etkiliyor. Havayolu şirketi, güvenlik nedenleriyle bu aktif rezervasyonlar için çevrimiçi erişimi devre dışı bıraktı. Etkilenen yolcular havalimanında ücretsiz olarak check-in yapabilirler. Air Baltic, uçuşların planlandığı gibi gerçekleşeceğini belirtiyor.
Havayolu şirketi, ele geçirilen verilerin Air Baltic veya diğer seyahat sağlayıcıları adına gönderilmiş gibi görünen sahte mesajlar için kullanılabileceği konusunda uyardı. Müşteriler, rezervasyonlarıyla ilgili beklenmedik e-postalara veya aramalara karşı dikkatli ve şüpheci olmalı; bu e-postalar veya aramalar tazminat teklif edebilirler.